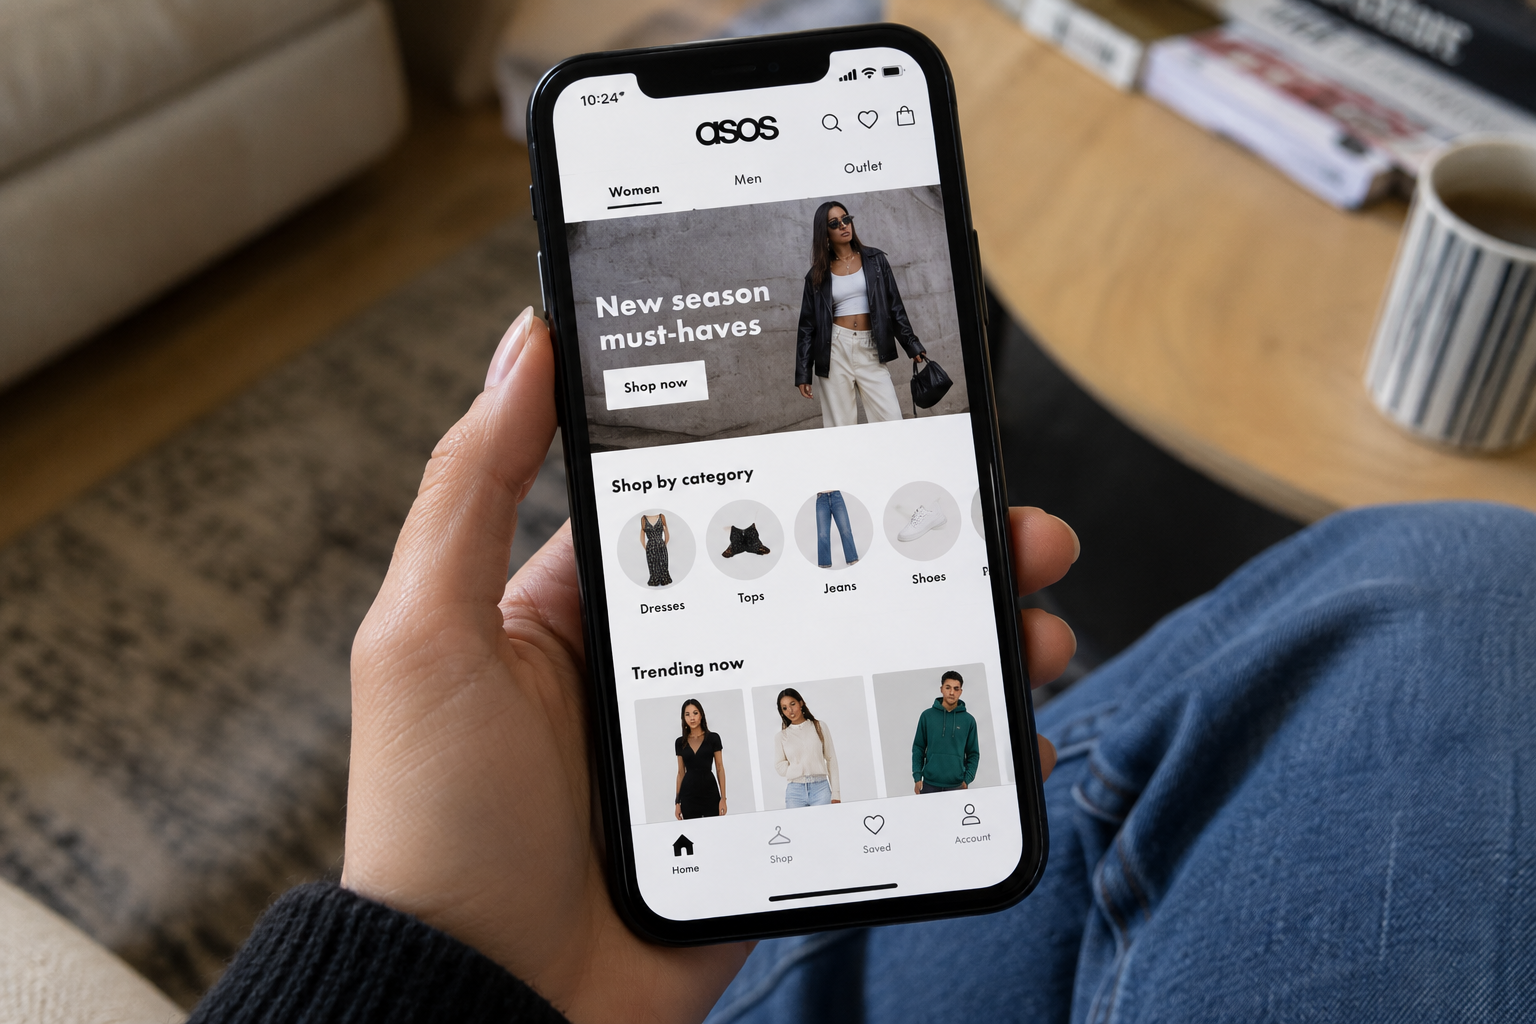
Die Asos-Aktien fielen am Dienstag um mehr als 13 %, nachdem Kunden des britischen Online-Modehändlers Push-Benachrichtigungen erhalten hatten, die offenbar behaupteten, das Unternehmen sei gehackt worden.
Nutzer im ganzen Vereinigten Königreich berichteten, über die Asos-App Pop-up-Nachrichten erhalten zu haben, die offenbar von Hackern stammten, die versuchten, den Händler zu erpressen.
Die Benachrichtigung, die an Asos‘ Datenschutzbeauftragten und die IT-Abteilung gerichtet war, lautete dem Bericht zufolge: „Wir haben die Snowflake-Instanz vollständig kompromittiert. Nehmen Sie Kontakt mit uns auf, oder wir veröffentlichen sie.“
Dutzende Nutzer veröffentlichten die Nachricht in sozialen Medien und erklärten, sie seien über deren Bedeutung verwirrt und wüssten nicht, warum sie direkt über die App des Händlers zugestellt worden sei.
Website und App waren am Dienstagmorgen weiterhin funktionsfähig, während Asos nach Angaben von Insidern untersuchte, ob tatsächlich ein Cyberangriff stattgefunden hatte.
Die Nachricht enthielt einen Link, der Kunden zu einem Telegram-Kanal führte, der offenbar von einer Cyber-Gang betrieben wird, die sich Xuanye group nennt.
Sicherheitsforscher im Bereich Cybersecurity gaben an, zuvor noch nichts von der Gruppe gehört zu haben, was die Möglichkeit eröffne, dass die Benachrichtigung auch ein Versuch war, Aufmerksamkeit zu erzeugen oder Glaubwürdigkeit zu behaupten.
„Es ist nicht ungewöhnlich, dass neue Gruppen auftauchen, und oft warten sie, bis sie eine für sie bedeutende Gelegenheit sehen, bevor sie sich zu erkennen geben, um so mit ‚Glaubwürdigkeit‘ in das Ökosystem einzutreten“, sagte Aiden Sinnot, leitender Bedrohungsforscher bei der Cybersecurity-Firma Sophos.
Verbindung zu Snowflake sorgt für Besorgnis
Der Verweis auf Snowflake hat die Besorgnis über den gemeldeten Vorfall verstärkt.
Snowflake ist eine Cloud-Plattform, die von Unternehmen zur Speicherung, Verarbeitung und Analyse von Daten genutzt wird, darunter Transaktionsinformationen und Kundendemografien wie Kleidergrößen und Körpermaße.
Die Plattform kann auch Dienste unterstützen, wie zum Beispiel Push-Benachrichtigungen an die Telefone von Kunden.
„Snowflake ist eine riesige Cloud-Datenbank, in der Einzelhändler typischerweise sensible Kundeninformationen speichern – ein echtes Problem, falls Cyberkriminelle tatsächlich darauf zugegriffen haben, wie sie behaupten“, sagte Dray Agha, Senior Manager für Security Operations bei der Cybersecurity-Plattform Huntress.
Snowflake-Aktien notierten am Dienstag im vorbörslichen Handel 0,4 % tiefer.
Snowflake stand in den letzten Jahren wegen Datenpannen bei Kunden unter Beobachtung, unter anderem im Zusammenhang mit einem Angriff auf Ticketmaster, bei dem Berichten zufolge Kundeninformationen gestohlen wurden.
Sicherheitsfachleute warnten jedoch, dass die in der Asos-Benachrichtigung erhobenen Behauptungen nicht als Bestätigung dafür gewertet werden sollten, dass die Snowflake-Umgebung des Händlers kompromittiert worden sei.
Tatyana Shishkova, leitende Sicherheitsforscherin bei der Cybersecurity-Firma Kaspersky, sagte, Organisationen müssten durch forensische Untersuchungen feststellen, welche Systeme zugegriffen wurden, welche Informationen möglicherweise offengelegt wurden und wie sich Angreifer Zugang verschafft haben.
„Die Möglichkeit, dass Hacker potenzielle Opfer direkt über Push-Benachrichtigungen in der Asos-App kontaktieren können, verdeutlicht, wie störend Cybervorfälle sein können, wenn Bedrohungsakteure Zugang zu vertrauenswürdigen Kommunikationskanälen erhalten“, sagte Shishkova.
Sie fügte hinzu, dass solche Vorfälle das Kundenvertrauen schädigen könnten, wenn alarmierende Nachrichten scheinbar von einem legitimen Unternehmen stammen.
Britische Unternehmen sehen wachsende Cyberbedrohungen
Der Vorfall ereignet sich vor dem Hintergrund einer Reihe von hochkarätigen Cyberangriffen, die britische Unternehmen und Institutionen betreffen.
Die British Library, ein Bluttestdienst, die Londoner U-Bahn, Marks & Spencer, Co-op und Jaguar Land Rover waren in den letzten Jahren alle von Cyberzwischenfällen betroffen, wobei einige zu langanhaltenden Störungen führten.
Shishkova sagte, die Asos-Episode unterstreiche außerdem die Bedeutung robuster Identitäts- und Zugriffskontrollen in Cloud-Umgebungen.
„Unabhängig vom Angriffsweg unterstreicht der Vorfall die Bedeutung eines starken Identitäts- und Zugriffsmanagements in Cloud-Umgebungen“, sagte sie.
Jüngste Untersuchungen von Kaspersky haben ergeben, dass Cyberkriminelle zunehmend Fehlkonfigurationen, öffentlich zugängliche Dienste und legitime innerhalb von Organisationen bereits verfügbare Werkzeuge ausnutzen, statt sich ausschließlich auf ausgefeilte Schadsoftware zu verlassen.
In einigen Fällen haben Angreifer auch vertrauenswürdige Unternehmenssysteme missbraucht, um Lösegeldforderungen direkt an Mitarbeiter zu übermitteln und so den psychologischen Druck im Zusammenhang mit einem Angriff zu erhöhen.
Für Asos bleibt die unmittelbare Frage, ob die Benachrichtigung eine echte Kompromittierung von Unternehmenssystemen darstellt oder ein Versuch ist, mit einer nicht verifizierten Behauptung Panik zu erzeugen.
Der in London ansässige Händler, der Marken wie Topshop und Miss Selfridge besitzt, hat 17 Millionen Kunden in mehr als 150 Ländern und beschäftigt rund 2.800 Mitarbeiter.
Das Vereinigte Königreich ist sein größter Markt und trug in den Halbjahreszahlen mit 49 % zum Konzernumsatz bei.
Trotz des Kursrückgangs am Dienstag liegt die Aktie mehr als 50 % im Plus.
The post Asos-Aktien fallen 13 % nachdem Kunden offenbar eine Hacker-Nachricht erhielten appeared first on Invezz